ホワイトハッカーとは?ブラックハッカーとの違い・役割・企業での活用方法
2026-09-09

サイバー攻撃の高度化により、ホワイトハッカーへの注目が高まっています。ホワイトハッカーとは、倫理的な目的でハッキング技術を用いて企業のシステムを守る専門家のことです。
しかし、「自社でホワイトハッカーを確保すべきか」「外部サービスで代替できるのか」「社内人材の育成は可能なのか」と迷われている企業担当者の方も多いのではないでしょうか。
本記事では、ホワイトハッカーの役割や必要性から、企業での具体的な活用方法まで詳しく解説します。採用・外注・育成それぞれの選択肢と、人材確保が難しい場合の現実的な対策も紹介しますので、自社のセキュリティ体制強化にお役立てください。
1. ホワイトハッカーとは
サイバー攻撃が巧妙化する現代において、企業や組織の情報資産を守る専門家として注目されているのがホワイトハッカーです。
ホワイトハッカーとは、高度なハッキング技術やセキュリティの知識を「善意の目的」で活用する人材を指します。政府機関や民間企業からの依頼を受け、サイバー攻撃への防衛策を講じたり、システムの脆弱性を診断したりする重要な役割を担っています。
この章では、ホワイトハッカーの基本的な定義から、ブラックハッカーやセキュリティエンジニアといった類似する言葉との違いまで、体系的に解説していきます。
1-1. ハッカー本来の意味
本来のハッカーの定義は、以下のとおりです。
- コンピューター技術に深い知識をもつ専門家
- ソフトウェアやハードウェアの仕組みを解明できる人材
- 技術的な問題を独自に解決する探究心をもつ人
また「ハッキング」という行為も、本来は悪意のあるものではなく、システムの設計や仕組みを深く理解し、技術的な課題を解決することを意味しています。
しかし現代では、不正アクセスや情報漏えいなどのサイバー犯罪が注目されることで、「ハッカー=悪」というイメージが定着してしまいました。このため、善意で技術を活用する人材を明確に区別する必要性が生まれ、「ホワイトハッカー」という呼称が使われるようになっています。
1-2. ホワイトハッカーの定義
ホワイトハッカーとは、高度なハッキング技術や情報セキュリティの知識をもちながら、それを正義のために活用する技術者のことです。別名「エシカルハッカー(倫理的ハッカー)」とも呼ばれています。
ホワイトハッカーの主な特徴は、以下のとおりです。
- 活動目的:サイバー攻撃からシステムを守り、セキュリティの向上を図る
- 活動範囲:企業や政府機関から正式に依頼を受けて活動する
- 技術活用:ハッキング技術を防御目的で使用する
具体的には、企業のシステムにペネトレーションテスト(侵入テスト)を実施して脆弱性を発見したり、サイバー攻撃の手口を研究して対策を立案したりします。近年のサイバー攻撃の巧妙化にともない、ホワイトハッカーの需要は国内外で急速に高まっているといわれています。
1-3. ブラックハッカー(クラッカー)との違い
ホワイトハッカーと対を成す存在が「ブラックハッカー」です。両者はいずれも高度な技術をもつ点では共通していますが、その技術を用いる目的と倫理観が決定的に異なります。
| 項目 | ホワイトハッカー | ブラックハッカー |
|---|---|---|
| 目的 | セキュリティの向上・防御 | 不正アクセス・情報窃取 |
| 活動内容 | 脆弱性診断、ペネトレーションテスト | システム破壊、データ改ざん |
| 倫理観 | 後の調査に役立つため | 悪意・利益目的 |
| 法的位置づけ | 合法的な業務 | 違法行為 |
ブラックハッカーは「クラッカー」とも呼ばれ、システムへの不正侵入やマルウェアの拡散など、犯罪行為を行う攻撃者です。一方、ホワイトハッカーは企業や組織から正式に依頼を受け、合法的にシステムの弱点を見つけ出し、サイバー攻撃から守る役割を担います。
近年では、こうした区別を明確にするため、悪意ある攻撃者を「ハッカー」ではなく「クラッカー」と呼ぶ考え方もあります。
1-4. セキュリティエンジニアとの違い
ホワイトハッカーとセキュリティエンジニアは、ともにセキュリティ分野で活躍する専門家ですが、その位置付けには明確な違いがあります。セキュリティエンジニアが「職種名」として用いられるのに対し、ホワイトハッカーは高度なIT技術をもつ専門人材への「敬称」として使われる傾向にあります。
両者の違いを整理すると、以下のとおりです。
| 項目 | セキュリティエンジニア | ホワイトハッカー |
|---|---|---|
| 位置付け | 職種・職業名 | 技術者への敬称 |
| 主な業務 | セキュリティシステムの設計・構築・運用・保守 | 攻撃者視点での脆弱性診断やペネトレーションテスト |
| 業務範囲 | 組織内のセキュリティ全般 | 攻撃・防御の実践的技術 |
セキュリティエンジニアは企業内でセキュリティ体制を構築・維持する役割を担うのに対し、ホワイトハッカーは攻撃者と同じ手法で脆弱性を発見し、防御策を講じる実践的なスペシャリストです。企業によっては、セキュリティエンジニアの中でも特に高度な技術をもつ人材をホワイトハッカーと呼ぶこともあります。
2. ホワイトハッカーが必要とされる背景
近年、企業や組織においてホワイトハッカーの需要が急速に高まっています。その背景には、主に以下の3つの要因があります。
2-1. サイバー攻撃の巧妙化・増加
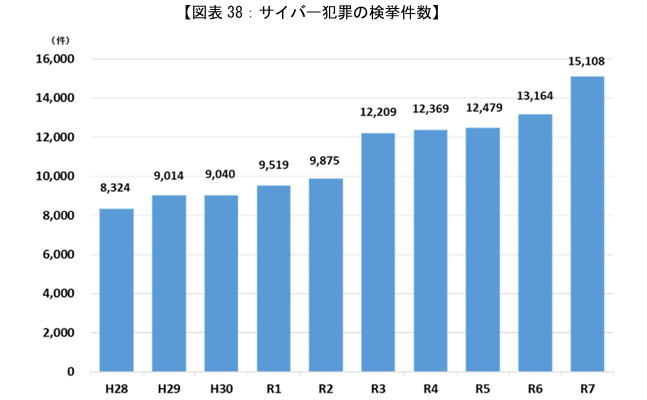
サイバー攻撃は年々増加しており、警察庁によると、2025年におけるサイバー犯罪の検挙件数は1万5,108件に達しました。
また、手口も巧妙化しており、企業や組織に深刻な被害をもたらしています。特に以下のような攻撃手法が増加しています。
- ランサムウェア攻撃:システムやファイルを暗号化し、解除の引き換えに身代金を要求する手口。企業の業務を停止させる重大な脅威となっている
- 標的型攻撃:特定の企業や組織をターゲットにし、機密情報を窃取する攻撃。高度な技術により、従来の情報セキュリティ担当者では対応が困難なケースも増えている
- サプライチェーン攻撃:取引先や関連企業を経由して、本命の標的に侵入する手法。大企業だけでなく、中小企業も攻撃の入り口として狙われるリスクがある
さらに、生成AIの急速な発展により、攻撃手法はより巧妙化しています。このような脅威に対応するため、企業規模を問わず、高度な知識とスキルをもつホワイトハッカーの役割がますます重要になっています。
サイバー攻撃とランサムウェア攻撃については、以下の記事も参考にしてください。
ランサムウェアの感染経路や事例、対策、感染時の対応を確認する
サイバー攻撃の種類や手口、対策、被害事例を確認する
2-2. 国内のセキュリティ人材不足
日本国内では、サイバーセキュリティに精通した人材が深刻に不足している状況です。総務省が2020年に公表した調査によると、2019年におけるセキュリティ対策に従事する人材の充足状況について、米国やシンガポールでは約8割以上の企業が「充足している」と回答したのに対し、日本企業では約9割が「人材が不足している」と回答しました。
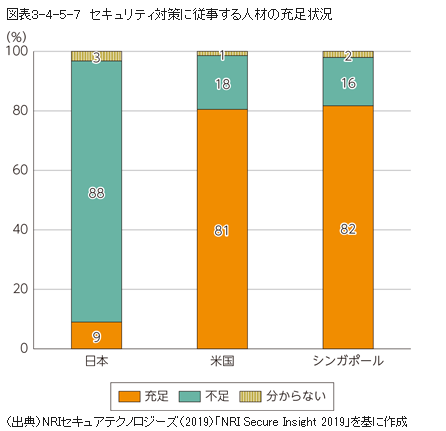
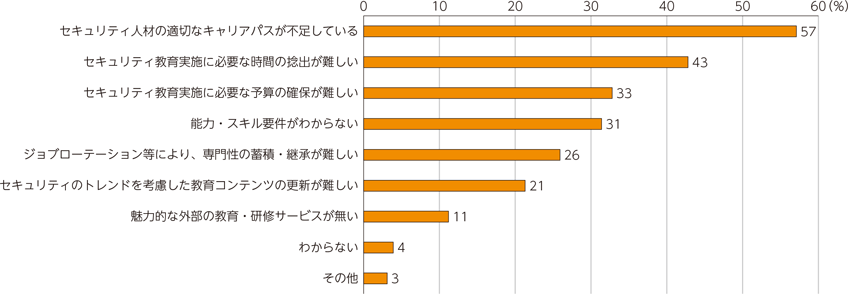
特に日本企業では、セキュリティ人材の適切なキャリアパスの不足や、セキュリティ業務に必要な時間の確保の困難さが課題として挙げられています。こうした人材不足は、企業がサイバー攻撃に十分に対処できない要因となっており、ホワイトハッカーのような高度な専門知識をもつ人材の確保が急務となっています。
このような背景から、政府も2025年に向けてセキュリティ人材の育成目標を掲げるなど、人材確保に向けた取り組みを強化しています。具体的には、情報処理安全確保支援士の登録人数を2030年までに5万人(2025年4月時点で約2.4万人)まで増やす目標を掲げています。
▶ 参考:経済産業省「「サイバーセキュリティ人材の育成促進に向けた検討会最終取りまとめ」を公表しました」
2-3. 政府による育成の取り組み
日本政府は、サイバーセキュリティ人材の育成を国家的な課題として位置づけ、さまざまな施策を展開しています。
その中核となるのが、国立研究開発法人情報通信研究機構(NICT)が運営する「ナショナルサイバートレーニングセンター」です。同センターでは、実践的サイバー防御演習「CYDER(サイダー)」を全国で実施しており、国や地方公共団体、重要インフラ事業者などの職員を対象に、実際のサイバー攻撃を模擬した演習環境で対処能力を養成しています。
3. ホワイトハッカーの具体的な役割と仕事
ホワイトハッカーは、企業や組織のセキュリティを守るために、高度な技術力を駆使してサイバー攻撃に対処します。
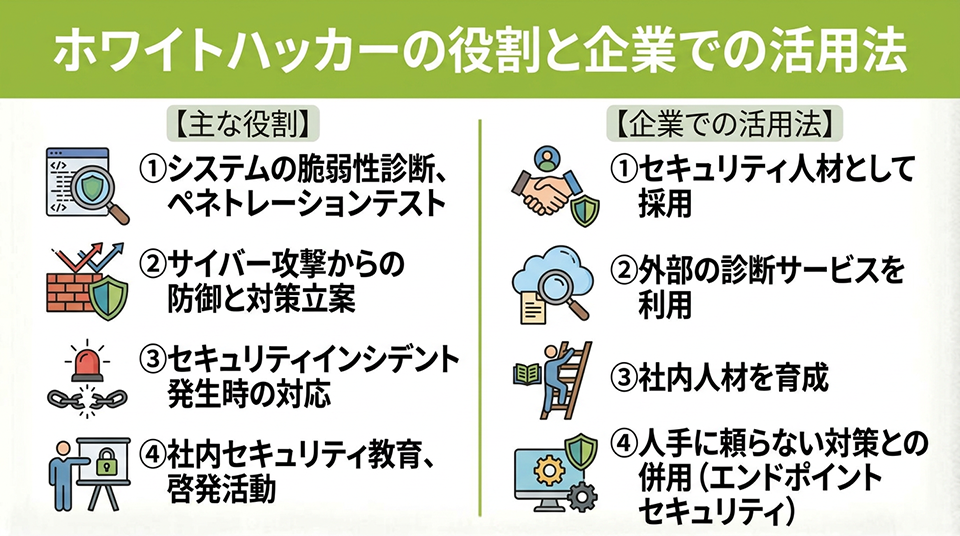
主な役割は大きく分けて以下の4つです。
システムの脆弱性診断やペネトレーションテストを実施し、セキュリティ上の弱点を事前に発見
サイバー攻撃からの防御策を立案し、組織全体のセキュリティレベルを向上
セキュリティインシデントが発生した際には、迅速な原因調査と被害拡大の防止に当たる
社内のセキュリティ教育や啓発活動を通じて、従業員のセキュリティ意識を高める
これらの業務を通じて、ホワイトハッカーは組織の情報資産を守り、安全なIT環境の実現に貢献しています。
3-1. システムの脆弱性診断・ペネトレーションテスト
ホワイトハッカーの主要な業務の一つが、システムの脆弱性診断とペネトレーションテストです。これは実際のサイバー攻撃を想定し、企業のネットワークやシステムに対して疑似的な攻撃を仕掛け、セキュリティ上の弱点を洗い出す作業です。
具体的には、以下のような手順で実施されます。
- 脅威シナリオの作成:守るべき情報資産を特定し、想定される攻撃経路を設計
- 疑似攻撃の実行:外部からの侵入だけでなく、内部からの不正アクセスやマルウェア感染を想定した多角的なテスト
- セキュリティ強度の評価:各階層の防御システムがどこまで攻撃に耐えられるかを検証
- 課題の報告と改善提案:発見された脆弱性とその対策を具体的に提示
単に脆弱性を発見するだけでなく、実際に侵入された場合の影響範囲まで検証することで、企業のセキュリティ対策の実効性を確認できます。
なお、脆弱性については、以下の記事を参考にしてください。
3-2. サイバー攻撃からの防御と対策立案
ホワイトハッカーは、脆弱性診断で発見された問題点をもとに、企業のシステムをサイバー攻撃から守るための防御策と対策を立案します。
主な防御と対策業務は、以下のとおりです。
- セキュリティ対策の設計・実装:脆弱性診断で判明した課題をもとに、セキュリティエンジニアと連携して多層防御の実装を提言・支援する
- 最新の攻撃手法への対応:ランサムウェアや標的型攻撃など、巧妙化するサイバー攻撃の動向を常に監視し、先回りした防御策を講じる
- インシデント対応計画の策定:万が一攻撃を受けた場合に備え、被害を最小限に抑えるための対応手順やバックアップ体制を整備
企業の情報セキュリティ担当者だけでは対処が難しい高度な攻撃に対しても、ホワイトハッカーの専門知識と技術力が重要な役割を果たします。
3-3. セキュリティインシデント発生時の対応
ホワイトハッカーは、実際にセキュリティインシデント(情報漏えいやマルウェア感染など)が発生した際、迅速に原因を特定し被害の拡大を食い止める役割を担います。具体的には、不正アクセスのログ解析や侵入経路の調査を行い、影響範囲を明らかにします。
インシデント発生時の主な対応業務は、以下のとおりです。
- 初動対応:被害拡大を防ぐため、感染端末の隔離やネットワーク遮断を実施
- 原因調査:攻撃手法や侵入経路を詳細に分析し、根本原因を特定
- 復旧作業:インシデント対応チームの一員として、システムの安全な復旧と正常稼働の確認
- 再発防止策の策定:同様のインシデントを防ぐためのセキュリティ強化策を提案・実装
このように、ホワイトハッカーはインシデント発生時に組織の情報資産を守る「最後の砦」として、高度な技術力と冷静な判断力を発揮します。
3-4. 社内セキュリティ教育・啓発活動
ホワイトハッカーは、技術的な防御策の実施だけでなく、社内のセキュリティ意識を高めるための教育・啓発活動も重要な役割として担います。
どれほど堅牢なシステムを構築しても、従業員一人ひとりがセキュリティリスクを理解していなければ、情報漏えいやサイバー攻撃の被害を防ぐことは難しいでしょう。実際、標的型攻撃メールやフィッシング詐欺など、人的要因を狙った攻撃は後を絶ちません。
そこでホワイトハッカーは、以下のような啓発活動を通じて組織全体のセキュリティレベル向上に貢献します。
- 情報セキュリティポリシーの周知徹底
- 定期的なセキュリティ研修の実施
- 模擬攻撃メール訓練によるリテラシー向上
- インシデント事例の共有と再発防止策の浸透
こうした教育活動により、従業員がセキュリティポリシーを遵守し、日常業務の中で適切な判断ができる体制を構築することが可能になります。
4. ホワイトハッカーの需要が高い業界と人材コストの目安
ホワイトハッカーの需要は、情報資産を多く扱う業界ほど高いといえます。とはいえ、人材確保にかかるコストは、経験やスキルレベルによってはさらに高額になることもあり、企業にとっては大きな投資となります。
4-1. 需要の高い業界
特に以下の3つの業界では、ホワイトハッカーのような高度なセキュリティ人材の確保が急務となっています。
| 業界 | 主な業務内容 | ホワイトハッカーが必要な理由 |
|---|---|---|
| IT企業 | システム開発、クラウドサービス提供 | 自社および顧客のシステムを守るため、脆弱性診断やセキュリティ監視が不可欠 |
| 金融業界 | 銀行・証券会社など | 顧客の資産情報や取引データを扱うため、サイバー攻撃の標的になりやすく、不正アクセスやランサムウェア攻撃から重要な金融情報を守る必要がある |
| 官公庁 | 国の機密情報・インフラシステムの管理 | 国家レベルのサイバー攻撃に対抗するため、高度な技術をもつ人材の確保が求められている |
ただし、上記以外の業界も注意が必要です。
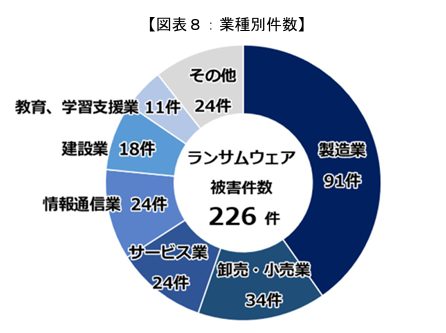
警察庁の統計によると、ランサムウェア被害においては製造業で特に多く報告されており、卸売・小売業、サービス業など、あらゆる業界がサイバー攻撃のリスクにさらされています。業界や企業規模を問わず、セキュリティ対策の重要性が高まっています。
4-2. 人材確保のコスト目安
参考として、セキュリティ監視・運用系エンジニアの年収相場は、厚生労働省「職業情報提供サイト(日本版O-NET)」によると、全国平均で約609.8万円といわれています。(※出典:令和7年賃金構造基本統計調査)
スキルレベル別に見ると、以下のような傾向があります。(※金額は第一四分位から第三四分位の範囲、2023年度委託調査に基づく)
| スキルレベル | 年収の目安 |
|---|---|
| ITSS(ITスキル標準)レベル1~2(一定範囲の作業であれば独力で担当できるレベル) | 420万~700万円 |
| ITSSレベル3(要求された作業をすべて独力で遂行できるレベル) | 450万~700万円 |
| ITSSレベル4(自らのスキルを活用し、独力で業務上の課題の発見と解決をリードするレベル) | 510万~800万円 |
| ITSSレベル5以上(社内においてテクノロジーやメソドロジー、ビジネスを想像しリードする以上のレベル) | 667.5万~1,086万円 |
参照:厚生労働省「職業情報提供サイト(日本版O-NET)」
高度な専門スキルをもつ人材や、CISO(最高情報セキュリティ責任者)などの上級職では、年収1,000万円を超えることも珍しくないといわれています。
サイバー攻撃の高度化と人材不足を背景に、優秀なホワイトハッカーの確保には相応のコストを有するため、企業は戦略的な人材確保が必要です。
5. ホワイトハッカーに必要なスキル・資格
ホワイトハッカーとして活躍するには、セキュリティに関する専門知識と技術が欠かせません。具体的には、プログラミングスキル(Python、C、Javaなど)、ネットワークやOSの仕組みへの理解、さらにサイバーセキュリティに関する法令知識が求められます。
5-1. 情報セキュリティ・プログラミングの知識
ホワイトハッカーには、高度な技術知識が求められます。企業で人材育成を検討する際には、攻撃手法と防御技術への精通、複数のプログラミング言語の習得などのスキル習得が必要となることを理解しておきましょう。
まず、SQLインジェクション(データベースへの不正操作を狙った攻撃)やクロスサイトスクリプティング(XSS:Webサイトに悪意あるスクリプトを埋め込む攻撃)、マルウェア(悪意のあるソフトウェア)など、サイバー攻撃の手法を深く理解していなければ、適切な防御策を講じることはできません。攻撃者の思考や行動パターンを知ることで、システムの弱点を先回りして発見できるようになります。
また、診断対象となるシステムはさまざまなプログラミング言語(コンピューターに命令を与えるための言語)で構築されているため、Python、Java、C/C++、JavaScriptなど幅広い言語の知識が必要です。特にPython(シンプルで汎用性の高いプログラミング言語)は、セキュリティツールの開発や診断作業の自動化に頻繁に使用されます。
これらのスキルは、体系的な研修プログラムと実践的な演習環境があれば、段階的に習得することが可能です。ただし、一定レベルに到達するには数年単位の時間が必要となることを念頭に置く必要があります。
なお、マルウェアについては以下の記事で詳しく解説していますので、あわせて参考にしてください。
5-2. IT関連の法律・法令の知識
ホワイトハッカーは、セキュリティ診断やペネトレーションテストを実施する際に、法律を遵守しながら業務を進める必要があります。そのため、IT関連の法律や法令に関する正確な知識が求められます。
主に理解が必要な法律は、以下のとおりです。
| 法律名 | 内容 |
|---|---|
| 個人情報保護法 | 個人情報の適切な取り扱いやセキュリティ対策を企業に義務付ける法律 |
| サイバーセキュリティ基本法 | 国、地方公共団体、重要インフラ事業者やサイバー関連事業者など複数の主体の責務を定めた法律 |
| 不正アクセス禁止法(不正アクセス行為の禁止等に関する法律) | 許可なくシステムへ侵入する行為を禁止する法律 |
特に、脆弱性診断やペネトレーションテストでは、企業の許可を得た範囲内で実施する必要があり、法的リスクを理解していないと、意図せず違法行為に該当する可能性があります。
5-3. 英語力・コミュニケーション能力
セキュリティ人材の育成を進めるうえで、意外と見落とされがちなのが「英語力」と「コミュニケーション能力」の重要性です。
最新の脆弱性情報やサイバー攻撃の手法は、海外のセキュリティ機関や研究者によって英語で公開されるケースが大半です。そのため、情報収集の段階で英語の技術文書を読解できると、迅速かつ正確な対策につながります。
また、ホワイトハッカーは技術面だけでなく、以下のような対話機会が頻繁に発生します。
- 経営層への脆弱性診断結果の報告
- 現場担当者へのヒアリングやインシデント対応時の連携
- セキュリティ教育・啓発活動におけるわかりやすい説明
専門用語を平易な言葉に置き換え、非技術者にもリスクを理解してもらうスキルは、組織全体のセキュリティレベル向上に不可欠です。
5-4. スキルを証明する代表的な資格
ホワイトハッカーとして活動するうえで、資格は必須ではありませんが、専門知識やスキルを客観的に証明できるため、取得しておくと有利です。特に企業が社内人材を育成する際には、資格取得を目標とすると学習の方向性が明確になります。
代表的な資格は、以下のとおりです。
| 資格名 | 特徴 |
|---|---|
| 情報処理安全確保支援士(登録セキスペ) | 日本の国家資格。サイバーセキュリティに関する高度な知識・スキルを証明できる。試験合格後、IPA(情報処理推進機構)への登録(登録手数料等)を経て取得。登録後は3年ごとに講習受講(費用要)が必要 |
| CEH(認定ホワイトハッカー) | 国際的に評価される資格。攻撃者視点での実践的なハッキング技術を習得。EC-Council公式トレーニングを受講するか、情報セキュリティ実務経験2年以上を証明することで受験資格を得て、試験合格により取得 |
情報処理安全確保支援士は国内での信頼性が高い資格で、CEHは国際資格として米国防総省でも採用されている世界的に普及している資格です。企業が社内育成を検討する際は、これらの資格取得を目標に据えると、計画的な人材育成が可能になります。
6. 企業がホワイトハッカーを活用する方法
企業がホワイトハッカーの力を活用するには、主に以下3つの方法があります。
- 自社で採用する
- 外部サービスを利用する
- 社内人材を育成する
企業の規模や予算、セキュリティニーズに応じて、これらの方法を組み合わせると、効果的なセキュリティ体制を構築できます。
6-1. セキュリティ人材として採用する
企業がホワイトハッカーを自社のセキュリティ人材として採用する場合、実際の求人市場では「セキュリティエンジニア」という職種名で募集されるケースが一般的です。ホワイトハッカーという呼称は敬称としての意味合いが強いため、求人票では「セキュリティエンジニア」「情報セキュリティ担当」といった職種名が使われます。
ただし、採用にあたっては以下の点に留意が必要です。
- 高度な専門知識とスキルをもつ人材は市場での競争が激しく、採用難易度が高い
- 年収相場は一般的なエンジニアより高額で、経験豊富な人材では1,000万円を超えることも
- 即戦力となる人材の確保には、相応の採用コストと待遇面での競争力が求められる
採用を成功させるには、魅力的な報酬体系の設計や、専門性を活かせる業務環境の整備が重要です。
6-2. 外部の診断サービスを利用する
自社でホワイトハッカーを確保・採用することが難しい場合は、外部の専門サービスを利用する方法が現実的な選択肢となります。セキュリティ診断やペネトレーションテストなどを提供する企業に依頼すると、優秀なホワイトハッカーの知見を効率よく活用できます。
専門サービスを利用すれば、セキュリティ人材を常駐させるコストを抑えつつ、必要なタイミングで高度な診断を受けることが可能です。また、診断後には具体的な改善策の提案も受けられるため、効率的にセキュリティレベルを向上させられます。
6-3. 社内人材を育成する
既存の社内人材をホワイトハッカーとして育成する方法も、中長期的には有効な選択肢です。外部採用よりもコストを抑えられるうえ、自社の業務やシステムに精通した人材を育てられるメリットがあります。
育成の手段としては、国や業界団体が提供する公的なトレーニングプログラムの活用が効果的です。例えば、NICTが運営する「実践的サイバー防御演習(CYDER)」では、サイバー攻撃を受けた際の対応をロールプレイ形式で体験できます。初級から準上級まで段階的にスキルを習得できるため、未経験者でも着実にステップアップが可能です。
また、資格取得支援制度を導入し、情報処理安全確保支援士やCEHなどの専門資格の取得を奨励すると、従業員のモチベーション向上とスキル証明の両立が図れます。このような育成投資は、組織全体のセキュリティリテラシー向上にもつながるでしょう。
デジタル人材の育成については、IPAのページもご覧ください。
▶ 参考:IPA「企業・組織での資格活用を検討する方へ」
6-4. 人手に頼らない対策との併用
ホワイトハッカーのような専門人材の確保と並行して、技術的な仕組みによる防御体制を整えることも重要です。特にエンドポイントセキュリティ製品の導入は、人的リソースに依存しない継続的な保護を目指せます。
エンドポイントセキュリティとは、パソコンやサーバーなどインターネットに接続された端末や機器を保護する仕組みです。マルウェアの侵入を防ぐだけでなく、不審な挙動を検知して自動的に隔離するなど、24時間体制で企業の情報資産を守ります。
近年のセキュリティ対策では、「ゼロトラスト」の考え方が重要視されています。これは、社内外を問わずすべてのアクセスを信用せず検証するという原則です。テレワークやクラウドサービスの普及により、従来の「内部は安全」という前提が通用しなくなったためです。
人材確保が難しい中小企業でも、ゼロトラストの考え方に基づいたセキュリティソリューションを活用することで、一定レベルのセキュリティ体制を構築できます。ホワイトハッカーによる高度な診断や対応と、エンドポイントセキュリティによる日常的な監視・防御を組み合わせると、より強固で持続可能なセキュリティ対策が実現するでしょう。
ゼロトラストについては、以下の記事で詳しく解説しています。
7. ホワイトハッカーの知見を自社のセキュリティ強化に活かそう
サイバー攻撃が巧妙化する現在、ホワイトハッカーの専門知識を活用することは、企業のセキュリティ対策において不可欠となっています。
ホワイトハッカーは、ブラックハッカーと同等の技術力をもちながら、その知見を防御のために活用します。脆弱性診断やペネトレーションテストを通じて、攻撃者の視点から自社システムの弱点を発見し、インシデント発生前に対策を講じることが可能です。
自社での人材育成や外部サービスの活用など、企業の状況に応じた導入方法を選択できます。特に、セキュリティ専門家による定期的な診断サービスは、最新の脅威に対応した実践的な対策を目指せるでしょう。
さらに、HP Wolf Security は、ハードウェアレベルからの多層防御により包括的な保護を提供するセキュリティソリューションです。ホワイトハッカーによる人的対策と HP Wolf Security のような技術的対策を組み合わせると、より強固な防御体制を構築できます。
ホワイトハッカーの知見を積極的に取り入れ、自社の情報資産を守る体制を整えましょう。
HPは、ビジネスに Windows 11 Pro をお勧めします。
Windows 11 は、AIを活用するための理想的なプラットフォームを提供し、作業の迅速化や創造性の向上をサポートします。ユーザーは、 Windows 11 のCopilotや様々な機能を活用することで、アプリケーションやドキュメントを横断してワークフローを効率化し、生産性を高めることができます。
組織において Windows 11 を導入することで、セキュリティが強化され、生産性とコラボレーションが向上し、より直感的でパーソナライズされた体験が可能になります。セキュリティインシデントの削減、ワークフローとコラボレーションの加速、セキュリティチームとITチームの生産性向上などが期待できる Windows 11 へのアップグレードは、長期的に経済的な選択です。旧 Windows OSをご利用の場合は、AIの力を活用しビジネスをさらに前進させるために、Windows 11 の導入をご検討ください。
※このコンテンツには日本HPの公式見解を示さないものが一部含まれます。また、日本HPのサポート範囲に含まれない内容や、日本HPが推奨する使い方ではないケースが含まれている可能性があります。また、コンテンツ中の固有名詞は、一般に各社の商標または登録商標ですが、必ずしも「™」や「®」といった商標表示が付記されていません。
ハイブリッドワークに最適化された、Windows 11 Pro+HP ビジネスPC
ハイブリッドなワークプレイス向けに設計された Windows 11 Pro は、さらに効率的、シームレス、安全に働くために必要なビジネス機能と管理機能があります。HPのビジネスPCに搭載しているHP独自機能は Windows 11 で強化された機能を補完し、利便性と生産性を高めます。
詳細はこちら