セキュリティホールとは?攻撃の手口と見つけ方・対策を解説
2026-09-09

企業のシステムやWebサイトに存在する「セキュリティホール」は、サイバー攻撃者が狙う代表的な侵入口の一つです。たった一つの脆弱性を見過ごしただけでも、不正アクセス、ランサムウェア感染、情報漏えいといった深刻な被害を招き、企業経営に重大な影響を及ぼすリスクがあります。
本記事では、セキュリティ担当者が押さえるべきセキュリティホールの基礎知識から具体的な攻撃手口、見つけ方、実践的な対策まで網羅的に解説します。ゼロデイ攻撃やSQLインジェクションなどの脅威に備え、組織のセキュリティレベルを向上させるための実務知識を習得しましょう。
1. セキュリティホールとは
セキュリティホールとは、ソフトウェアやOS、システムに存在する「セキュリティ上の欠陥」のことです。システムの開発過程で生じるコーディングの誤り、仕様上の欠陥、プログラム上の不具合などによって生まれます。
セキュリティを「壁」に例えると、セキュリティホールはその壁に空いた「穴」であり、攻撃者にとって格好の侵入経路となります。
高度なセキュリティ設計を施したシステムでも、セキュリティホールをゼロにすることは現実的に不可能です。そのため、どのような企業のシステムや機器・端末にも発生し得るものと認識し、日頃から適切な対策を講じることが重要となります。
1-1. 脆弱性との違いと関係性
セキュリティホールと脆弱性は、ほぼ同義語として使われます。IPA(独立行政法人情報処理推進機構)の定義でも、脆弱性は俗にセキュリティホールと呼ばれるとされており、明確な包含関係があるわけではありません。
▶ 参考:IPA「IPA脆弱性対策コンテンツリファレンス」
1-2. セキュリティホールが生まれる原因
セキュリティホールは、主に以下4つの原因によって発生します。
| 脆弱性の種類 | 原因 | 具体例 |
|---|---|---|
| プログラムの実装ミス(バグ) | 開発段階でのコーディングミスや入力値の検証不足 | SQLインジェクション、クロスサイトスクリプティング(XSS) |
| 仕様・設計の不備 | 機能の仕様そのものにセキュリティ上の問題が含まれている | 認証や権限管理が甘く、本来アクセスできない情報に到達できる設計 |
| 設定ミス | ソフトウェアは正常だが、設定が適切でない | 初期パスワードのまま運用、不要なポートの外部公開 |
| 既知の脆弱性に対するパッチ未適用 | セキュリティパッチが公開されているが適用が遅れている | 未適用期間が長いほど悪用リスクが高まる(公開された脆弱性情報は攻撃者も入手可能) |
セキュリティ上の脆弱性は、実装ミス、設計の不備、設定ミス、パッチ未適用といった複数の要因で発生するため、開発・運用の各段階で適切な対策が必要です。
2. セキュリティホールを放置するリスク
セキュリティホールを放置すると、企業や個人に深刻な被害をもたらす可能性があります。主なリスクとして、以下の4つが挙げられます。
- 不正アクセスの入口となり、システムやデータが攻撃者に乗っ取られる危険性
- マルウェアの感染経路として悪用され、業務システムの停止につながる可能性
- 機密情報や個人情報が外部に流出し、企業の信頼を大きく損なうリスク
- 修正プログラムが提供される前の脆弱性を狙った攻撃(ゼロデイ攻撃)を受ける危険性
これらのリスクは単独で発生するだけでなく、連鎖的に被害を拡大させることもあります。一度セキュリティホールが悪用されると、金銭的損失だけでなく、顧客や取引先からの信頼低下など、長期的な影響を及ぼします。そのため、セキュリティホールが発見された際には、速やかに対策を講じることが重要です。
2-1. 不正アクセスの入口となる危険性
セキュリティホールが放置されると、攻撃者にとって格好の侵入経路となり、企業のシステムやネットワークへの不正アクセスを許してしまいます。外部から侵入しやすい箇所となるため、以下のような被害に遭う可能性が高まります。
- データの窃取:機密情報や顧客データが外部に流出する
- システムの改ざん:Webサイトの内容が書き換えられる
- なりすまし:正規のユーザーを装って情報を抜き取られる
- 管理者権限の奪取:システム全体を乗っ取られる
攻撃者はこうした侵入経路を足がかりに、組織内のネットワーク全体へ侵入を広げ、被害を拡大させていきます。一度侵入を許すと、検知や対処が遅れるほど被害が深刻化するため、早期の対策が不可欠です。
2-2. マルウェア感染・業務停止
セキュリティホールを放置すると、マルウェア感染による長期的な業務停止リスクが高まります。代表的な被害としては、以下のようなものがあります。
- ランサムウェア:データを暗号化し、復旧と引き換えに身代金を要求する。支払っても復旧が保証されないケースも多く、バックアップがない場合は事業継続が困難になる
- トロイの木馬:正規のソフトウェアを装って侵入し、バックドアを設置したり、情報を外部に送信したりする。感染に気づかないまま長期間活動を続けるケースもある
これらのマルウェアに感染すると、業務システムの停止や重要データの消失により、通常業務が長期間ストップする事態に陥ることがあります。復旧には専門的な調査や再構築が必要となり、人的・金銭的コストが膨大になるだけでなく、顧客や取引先からの信頼も大きく損なわれるでしょう。
トロイの木馬やマルウェアについては、以下の記事で詳しく解説しています。
トロイの木馬の攻撃手口や対策方法を確認する
マルウェアの種類や感染経路、症状、対策を確認する
2-3. 機密情報や個人情報の漏えい
セキュリティホールを悪用された場合、企業が保有する機密情報や顧客の個人情報が外部に流出する危険性があります。攻撃者はシステムの欠陥を突いてデータベースに不正アクセスし、保管されている重要な情報を窃取します。
漏えいする可能性がある主な情報は、以下のとおりです。
- 氏名、住所、電話番号などの個人情報
- メールアドレス、パスワード
- クレジットカード情報
- 企業の機密データや営業情報
- 顧客の購買履歴や行動データ
情報漏えいが発生した場合、顧客や取引先との信頼関係が損なわれる他、被害者への賠償金の支払いや、個人情報保護法違反による行政処分を受けるリスクがあります。さらに、企業のブランドイメージが大きく損なわれ、事業継続に重大な影響を及ぼすでしょう。
流出してしまった情報を完全に取り戻すことは不可能であり、闇市場での転売や犯罪への悪用といった二次被害のリスクが継続します。このように、セキュリティホールへの対処を怠ることは、企業にとって事業存続を脅かしかねないリスクを抱えることを意味します。
2-4. 未知の脆弱性を狙われる危険性
セキュリティホールの中には、開発元や利用者がまだ把握していない「未知の脆弱性」も存在します。この種の脆弱性は発見された時点で有効な対策が存在しないため、攻撃者に先んじて悪用されるリスクが高くなります(いわゆるゼロデイ攻撃)。
対策が常に後手に回る性質上、被害を最小限に抑えるには、多層防御の構築や異常検知の仕組みが不可欠です。
3. セキュリティホールを狙った主な攻撃手口
セキュリティホールを悪用した攻撃には、多様な手法が存在します。代表的な攻撃手口として以下が挙げられます。
| 攻撃手法 | 概要 |
|---|---|
| ゼロデイ攻撃 | 修正プログラム配布前の脆弱性を狙う攻撃 |
| ランサムウェア攻撃 | データを暗号化し身代金を要求する攻撃 |
| バッファオーバーフロー | メモリ領域に想定を超えるデータを送り込む攻撃 |
| SQLインジェクション | 不正なSQL文(データベース操作命令)でデータベースを操作する攻撃 |
| OSコマンドインジェクション | サーバーのOSに不正な命令を実行させる攻撃 |
| クロスサイトスクリプティング(XSS) | Webページに悪意あるスクリプトを埋め込む攻撃 |
| クロスサイトリクエストフォージェリ(CSRF) | ログイン中のユーザーに不正なリクエストを送信させる攻撃 |
| DNSキャッシュポイズニング | DNSサーバーの情報を改ざんし偽サイトへ誘導する攻撃 |
これらの攻撃は、システムの設計ミスや入力値検証の不備などのセキュリティホールを突いて実行されます。各攻撃手法の詳細な仕組みと対策については、以下で解説します。
3-1. ゼロデイ攻撃
ゼロデイ攻撃とは、セキュリティホールが発見されてから対策が講じられるまでの期間(数日〜数か月に及ぶこともある)を狙って実行されるサイバー攻撃です。ソフトウェアベンダーがセキュリティパッチを提供する前に攻撃が仕掛けられるため、どれほどセキュリティ対策が強固な組織でも被害を受けやすい特徴があります。
ゼロデイ攻撃の主な特徴は、以下のとおりです。
- 対策までのタイムラグを悪用:修正プログラムが配布される前に攻撃される
- 予測困難:未知のセキュリティホールを突くため事前の防御が難しい
- 被害の拡大リスク:対策が後手に回るため、被害が広範囲に及びやすい
このような攻撃を防ぐには、常に最新のセキュリティ情報を収集し、多層的な防御体制を構築することが重要です。
ゼロデイ攻撃については、以下の記事も参考にしてください。
2025年にマルウェア攻撃で悪用されたゼロデイ脆弱性の検証について確認する
3-2. ランサムウェア攻撃
ランサムウェア攻撃とは、企業や組織のシステムに侵入してデータを暗号化し、その復旧と引き換えに身代金(Ransom)を要求する悪質なサイバー攻撃です。近年では攻撃手法が高度化し、単にファイルを暗号化するだけでなく、事前に機密情報を窃取して二重に脅迫する「二重恐喝型」が主流です。
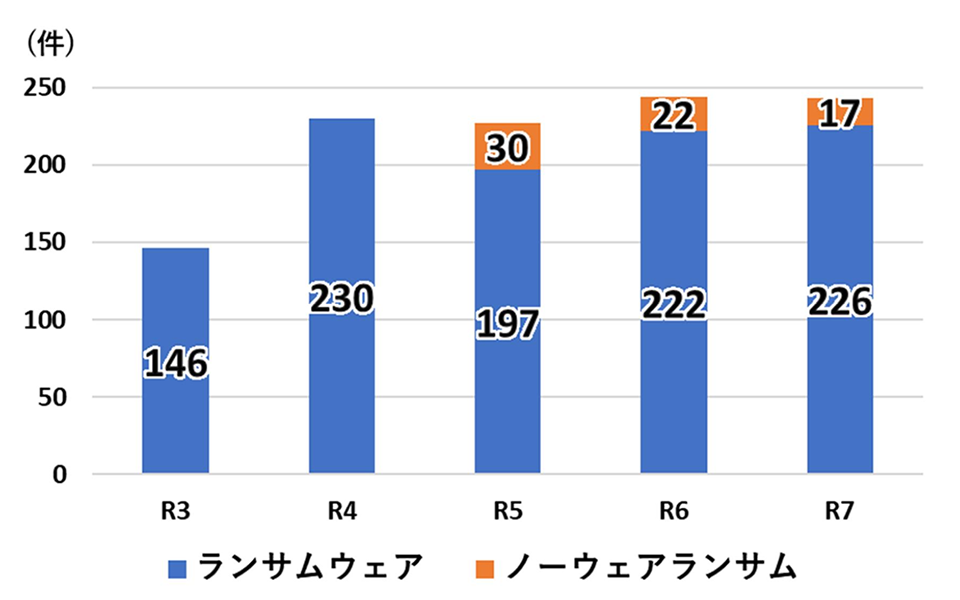
警察庁の報告によると、2025年のランサムウェア被害件数は226件に達し、そのうち大半が二重恐喝型の手口によるものでした。
さらに、顧客や取引先への脅迫を加える「三重恐喝」や、DDoS攻撃(ディードス攻撃:複数のコンピューターから大量の通信やデータを送り、標的のサーバーやWebサイトを重くしたり、動かなくしたりするサイバー攻撃)でWebサイトを停止させる「四重恐喝」といった、より悪質な手法も確認されています。
また、データを暗号化せずに窃取のみを行い対価を要求する「ノーウェアランサム」という新たな手口も登場しており、攻撃の多様化が進んでいます。こうした攻撃を受けると、業務停止による経済的損失だけでなく、個人情報漏えいによる社会的信用の失墜など、企業経営に深刻な影響を及ぼします。
ランサムウェアについては、以下の記事もご確認ください。
3-3. バッファオーバーフロー
バッファオーバーフローとは、プログラムがデータを一時的に保存する領域(バッファ)の容量を超えるデータを送り込み、バッファをあふれさせることで不正な動作を引き起こす攻撃手法です
この攻撃が成功すると、以下のような被害が発生するおそれがあります。
- プログラムの異常終了やサービス停止
- リターンアドレス(関数処理後の戻り先情報)の上書き
- 攻撃者が用意した不正なコードの実行
- データの破壊や外部への送信
攻撃者は、入力値の検証が不十分なプログラムや、書き込み上限が設定されていないシステムの脆弱性を狙います。バッファオーバーフローによってリターンアドレスが改ざんされると、本来実行されるべき処理が乗っ取られ、攻撃者の意図する不正なプログラムが動作してしまいます。
この攻撃を防ぐには、入力データの厳格な検証や、プログラム開発時の適切なバッファ管理が不可欠です。
3-4. SQLインジェクション
SQLインジェクションとは、Webアプリケーションの入力処理の不備を突き、不正なSQL文を実行させてデータベース内の情報を取得・改ざん・削除するサイバー攻撃手法です。
SQLとは、データベースを操作するための命令言語のことです。多くのWebアプリケーションでは、ユーザーが入力した内容をもとにSQL文を生成し、データベースへの問い合わせや更新処理を行っています。
ユーザーからの入力値に対する検証が不十分だと、攻撃者が悪意をもって作成した特殊な文字列によって、開発者が意図しないSQL文が構築されてしまう危険性があります。
主な被害例は、以下のとおりです。
- 個人情報や機密情報の漏えい
- Webサイトの改ざん
- データの削除・破壊
例えば、ID入力欄に「' or '1'='1」という文字列を注入されると、常に真となる条件が追加され、認証をバイパスされ不正ログインを許す、あるいは条件次第では想定外のデータが表示される可能性があります。その結果、本来は閲覧できない情報まで取得され、大規模な情報漏えいにつながる可能性があります。
3-5. OSコマンドインジェクション
OSコマンドインジェクションとは、Webアプリケーションに存在する脆弱性を悪用し、サーバーのオペレーティングシステムに対して攻撃者が意図的に作成したコマンドを実行させるサイバー攻撃です。攻撃者はWebアプリケーションの入力フォームなどに悪意のあるOSコマンドを挿入し、サーバーに意図しない命令を実行させます。
この攻撃が成功すると、以下のような重大な被害が発生する可能性があります。
- サーバー内の重要ファイルの閲覧・改ざん・削除
- マルウェアのダウンロードと実行
- システムの乗っ取りや遠隔操作
- 他のシステムへの攻撃の踏み台として悪用
特に、入力値の検証が不十分なプログラムは、OSコマンドインジェクションの攻撃対象になりやすいため警戒が必要です。入力値のチェック機能が不十分なWebアプリケーションは、この攻撃に対して脆弱な状態にあります。
3-6. クロスサイトスクリプティング(XSS)
クロスサイトスクリプティング(XSS)は、WebサイトやWebアプリケーションのセキュリティホールを悪用し、攻撃者が悪意のあるスクリプトを埋め込んで実行させる攻撃です。
攻撃者は、脆弱性のあるWebサイトの入力フォームや掲示板などに不正なスクリプトコードを挿入します。その後、一般ユーザーがそのページを閲覧すると、埋め込まれたスクリプトがブラウザ上で実行され、以下のような被害が発生します。
- Cookie情報やセッションIDの窃取
- 偽のログイン画面への誘導
- 個人情報の不正取得
- マルウェアのダウンロード
この攻撃は、攻撃者が用意したスクリプトが本来とは異なるサイトの文脈で(サイトをまたいで)実行されることから「クロスサイト」とも呼ばれています。対策としては、入力値の適切なサニタイジング(無害化処理)やエスケープ処理(特殊文字をプログラムとして実行されない形式に変換する処理)の実施が重要です。
XSSについては、以下の記事もご覧ください。
3-7. クロスサイトリクエストフォージェリ(CSRF)
クロスサイトリクエストフォージェリ(CSRF)は、Webアプリケーションのセッション管理機能に存在するセキュリティホールを悪用する攻撃手法です。この攻撃では、正規のWebサイトにログイン中のユーザーに対して攻撃者が罠を仕掛け、ユーザーが意図しないリクエストを送信させます。
具体的には、攻撃者がメールなどで偽サイトのURLをターゲットに送信し、ユーザーがそのリンクをクリックすると、不正なリクエストが正規のWebアプリケーションに自動送信されるよう仕組まれています。例えば、オンラインバンキングでこの攻撃が成功すると、ユーザーの口座から攻撃者の指定した口座へ不正送金が実行されるおそれがあるでしょう。
CSRFは、ユーザーのログイン状態を利用して正規のサービスを悪用するため、本人が気づかないうちに被害が発生する危険性が高い攻撃です。Webアプリケーション側で適切なトークン検証などの対策が実装されていない場合、この攻撃のリスクが高まります。
3-8. DNSキャッシュポイズニング
DNSキャッシュポイズニングは、DNSサーバーが一時的に保存しているキャッシュデータに偽のIPアドレス情報を挿入し、ユーザーを偽サイトへ誘導する攻撃手法です。
ドメイン名とIPアドレスを紐づける仕組みであるDNSサーバーにセキュリティホールが存在すると、攻撃者はこの欠陥を悪用してキャッシュに不正な情報を注入できます。その結果、正規のWebサイトにアクセスしようとしたユーザーが、知らないうちに攻撃者が用意した偽サイトに誘導されてしまいます。
偽サイトで想定される被害は、以下のとおりです。
- ログイン情報やクレジットカード番号などの個人情報の窃取
- マルウェアの配布・感染
- フィッシング詐欺による金銭被害
この攻撃はDNSサーバー側のセキュリティホールを標的とするため、エンドユーザー側での対策が困難です。そのため、DNSサーバーの管理者は脆弱性情報を常に確認し、速やかにセキュリティパッチを適用することが重要です。
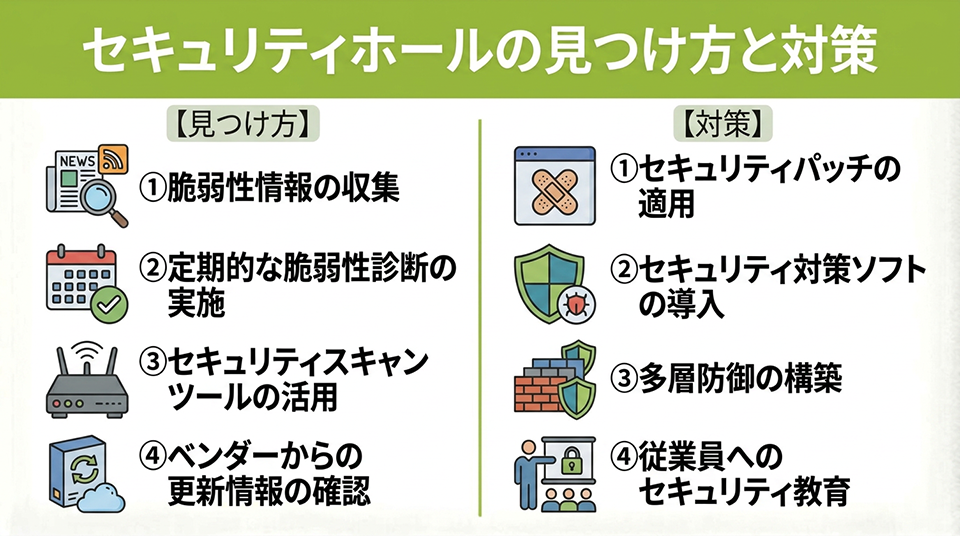
4. セキュリティホールの見つけ方
セキュリティホールを早期に発見するには、複数の方法を組み合わせて継続的に確認することが重要です。
基本となるのが脆弱性情報の収集で、加えて定期的な脆弱性診断の実施、セキュリティスキャンツールの導入、ソフトウェアやハードウェアのベンダーから提供される更新情報やセキュリティ通知の確認が挙げられます。
4-1. 脆弱性情報の収集
セキュリティホールを見つけるには、最新の脆弱性情報を継続的に収集する仕組みが欠かせません。信頼できる情報源を定期的に確認し、自社環境に関係する脆弱性を早期に把握することが重要です。
主な情報源は、以下のとおりです。
- JVN(Japan Vulnerability Notes):国内の脆弱性対策情報ポータルサイト。日本語で詳細な対策情報を入手できる
- JVN iPedia:過去の脆弱性情報を検索・参照できるデータベース
- NVD(National Vulnerability Database):米国NISTが運営する世界最大級の公式脆弱性データベース
自社で使用しているソフトウェアやバージョンのリストを作成し、これらの情報源と照合することで、対応すべき脆弱性を効率的に洗い出せます。RSSフィードやメール通知を活用すれば、新規公開された脆弱性情報をタイムリーに受け取ることも可能です。
4-2. 定期的な脆弱性診断の実施
セキュリティホールは一度対処すれば終わりではなく、システム変更や新たな脆弱性の発見により継続的に発生します。そのため、定期的な脆弱性診断の実施が不可欠です。
診断には、自動スキャンツールによる広範囲のチェックと、専門家による手動診断を組み合わせる方法が効果的です。一般的なシステムでは年1~2回の実施が推奨されますが、業界基準や取り扱う情報の機密性に応じて、四半期ごとや月次での診断が求められる場合もあります。
また、以下のタイミングでは臨時の診断実施を検討しましょう。
- アプリケーションのバージョンアップ時
- インフラの構成変更後
- 新サービスの導入直後
- セキュリティインシデント発生後
定期診断により、前回との比較で改善状況を可視化でき、最新の攻撃手法に対応した診断基準でリスクを評価できます。
4-3. セキュリティスキャンツールの活用
セキュリティスキャンツールは、システム全体を自動的に検査し、既知の脆弱性や設定ミスを効率的に洗い出すための有効な手段です。
主なツールの種類には以下があります。
- 脆弱性スキャナー:OSやミドルウェア、アプリケーションに存在する既知の脆弱性を自動検出
- Webアプリケーション診断ツール:SQLインジェクションやXSSなど、Webアプリ特有の脆弱性を検査
- ネットワークスキャナー:不要なポート開放や不適切なアクセス制御を発見
これらのツールを定期的に実行すると、手動では見落としがちなセキュリティホールを継続的に監視できます。ただし、ツールによる自動検査だけでは検出できない脆弱性も存在するため、専門家による手動診断と組み合わせると、より包括的なセキュリティチェック体制を構築できます。
4-4. ベンダーからの更新情報の確認
OSやソフトウェアを提供しているベンダーは、新たなセキュリティホールを発見した際に、公式Webサイトやメールマガジンを通じて更新情報を公開しています。これらの情報を定期的に確認すると、自社で利用している製品に影響する脆弱性を早期に把握できます。
また、自社で利用している製品のバージョンやサポート期限を把握しておくことも重要です。サポート終了後は更新プログラムが提供されないため、セキュリティホールが放置されたままとなり、攻撃の標的になりやすくなります。
定期的にベンダー情報をチェックし、必要なパッチを速やかに適用する体制を整えることが、セキュリティホール対策の基本となります。
5. セキュリティホールへの対策
セキュリティホールから企業システムを守るためには、技術的対策と組織的対策の両面からアプローチすることが重要です。
第一に取り組むべきは、OSとソフトウェアの継続的なアップデートと、提供されたセキュリティパッチの即座の適用です。次に、ウイルス対策ソフトやファイアウォールなどのセキュリティツールを導入し、多層的な防御体制を構築します。
さらに、技術的な対策だけでなく、従業員一人ひとりがセキュリティリスクを理解し、適切な行動を取れるよう教育を実施することも欠かせません。脆弱性情報の定期的な収集や診断ツールの活用により、未知の弱点を早期に発見することも重要です。
これらの対策を組み合わせると、セキュリティホールのリスクを低減できます。
5-1. OS・ソフトウェアのアップデート、セキュリティパッチの適用
セキュリティホール対策の基本は、OSやソフトウェアを常に最新の状態に保つことです。開発元から提供されるセキュリティパッチには、発見された脆弱性を修正するプログラムが含まれており、速やかに適用することで攻撃者の侵入経路を遮断できます。
適用の際は、以下の手順で進めることが重要です。
- 脆弱性情報の収集(JVNやベンダーサイトを確認)
- 検証用パソコンでの動作テスト
- 業務への影響を考慮したスケジュール調整
- 全端末への一斉適用と動作確認
特に注意すべきは、組織内のすべての端末に漏れなく適用することです。パッチ未適用の端末が1台でも存在すると、その端末を経由して攻撃者に侵入されるおそれがあります。
情報システム部門が一括管理し、定期的な適用状況の確認を行うと、組織全体のセキュリティ強度を統一できるでしょう。
5-2. セキュリティ対策ソフトの導入
セキュリティパッチの適用に加えて、総合的なセキュリティ対策ソフトの導入も重要です。セキュリティ対策ソフトは、既知のマルウェアやウイルスを検出・駆除するだけでなく、不正な通信をブロックする機能も備えています。
特に、ゼロデイ攻撃のような未知の脅威に対しては、不審な通信パターンを検知する機能(振る舞い検知など)が有効です。
セキュリティ対策ソフトを導入する際は、定期的なパターンファイルの更新を忘れずに行い、常に最新の状態を保つことが大切です。導入後も適切に運用すると、セキュリティホールを狙った攻撃から企業の重要な情報資産を守るのに役立ちます。
5-3. 多層防御の構築
セキュリティホールを完全に防ぐことは困難であるため、一つの対策が破られても次の対策で防御する「多層防御」の構築が重要です。近年は「ゼロトラスト」の考え方に基づき、内部ネットワークも信頼せず、すべての通信を検証する設計が求められています。
多層防御は、以下の観点で実施します。
- 入口対策:ファイアウォールやメールゲートウェイを設置し、不審な通信や添付ファイルを入口でブロック
- 内部対策:ネットワークをセグメント分割し、万が一侵入されても被害の拡大を防ぐ。マルウェア対策ソフトウェアやEDR(Endpoint Detection and Response:端末上の不審な挙動を検知・対応する仕組み)製品を導入し、内部での不正な活動を検知
- 出口対策:情報の外部流出を監視し、機密データの不正な送信を防ぐ
これらの対策を組み合わせると、一つの防御が突破されても次の層で攻撃を食い止め、被害を抑えることが可能です。
ゼロトラストについては以下の記事もご覧ください。
5-4. 従業員へのセキュリティ教育
セキュリティホール対策では、技術的な対策だけでなく、従業員の意識向上も不可欠です。どれほど強固なシステムを構築しても、利用者の誤操作や知識不足によって情報漏えいやマルウェア感染が発生するリスクがあります。
教育の実施方法には、対面で詳細な説明が可能な「集合研修」、時間や場所を選ばず受講できる「eラーニング」、実務を通じた実践的な学習の「OJT」などがあります。
教育すべき主な内容は、以下のとおりです。
- 不審なメールやリンクへの対処法
- パスワード管理の重要性
- ソフトウェア更新の必要性
- 最新のセキュリティ動向
教育は一度きりではなく、新たな攻撃手口に対応するため定期的に実施することが重要です。全従業員が正しい知識をもつことで、組織全体のセキュリティレベルが向上します。
6. デバイスからセキュリティホール対策を強化しよう
セキュリティホール対策は、ソフトウェアのアップデートやパッチ適用だけでなく、デバイスレベルでの総合的な防御が重要です。特に中堅・中小企業では、IT管理者の負担を抑えながら効果的なセキュリティ対策を実現する必要があります。
デバイスベースのセキュリティ強化のポイントは、以下のとおりです。
- 包括的なエンドポイント保護:次世代ウイルス対策機能に加え、フィッシング対策やマイクロ仮想マシンを使用した脅威の封じ込めを実装することで、多層的な防御を目指せる
- マルチベンダー対応の管理:HP製品だけでなく他社製のパソコンも含めて一元管理できるクラウドベースの管理コンソールを活用することで、組織全体のセキュリティレベルを統一
- リモートワーク環境への対応:場所を問わず業務を継続できる環境において、デバイス単位でのセキュリティ確保が不可欠
「HP Wolf Pro Security」なら、これらの機能を統合し、IT部門や従業員に負担をかけずにセキュリティホール対策を強化できます。今なら最大60日間の無料トライアルで、お使いのパソコンのセキュリティリスクを確認できます。
HP Wolf Pro Security 無料トライアルキャンペーンはこちら
※法人向け、Windows 10/11 Pro 搭載PC25台以上保有の企業・組織が対象
HPは、ビジネスに Windows 11 Pro をお勧めします。
Windows 11 は、AIを活用するための理想的なプラットフォームを提供し、作業の迅速化や創造性の向上をサポートします。ユーザーは、 Windows 11 のCopilotや様々な機能を活用することで、アプリケーションやドキュメントを横断してワークフローを効率化し、生産性を高めることができます。
組織において Windows 11 を導入することで、セキュリティが強化され、生産性とコラボレーションが向上し、より直感的でパーソナライズされた体験が可能になります。セキュリティインシデントの削減、ワークフローとコラボレーションの加速、セキュリティチームとITチームの生産性向上などが期待できる Windows 11 へのアップグレードは、長期的に経済的な選択です。旧 Windows OSをご利用の場合は、AIの力を活用しビジネスをさらに前進させるために、Windows 11 の導入をご検討ください。
※このコンテンツには日本HPの公式見解を示さないものが一部含まれます。また、日本HPのサポート範囲に含まれない内容や、日本HPが推奨する使い方ではないケースが含まれている可能性があります。また、コンテンツ中の固有名詞は、一般に各社の商標または登録商標ですが、必ずしも「™」や「®」といった商標表示が付記されていません。
ハイブリッドワークに最適化された、Windows 11 Pro+HP ビジネスPC
ハイブリッドなワークプレイス向けに設計された Windows 11 Pro は、さらに効率的、シームレス、安全に働くために必要なビジネス機能と管理機能があります。HPのビジネスPCに搭載しているHP独自機能は Windows 11 で強化された機能を補完し、利便性と生産性を高めます。
詳細はこちら